Кибервойна на поле Как хакеры атакуют тракторы и опустошают продуктовые полки
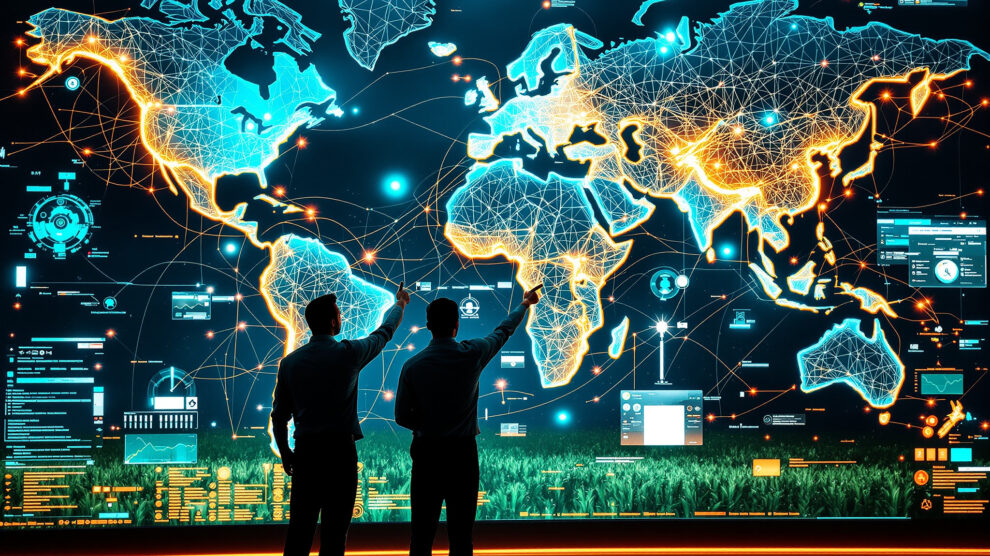
Пустая полка в молочном отделе супермаркета больше не просто признак плохой работы менеджеров или сбоя в поставках. Это потенциальный финальный кадр целевой военной операции, битва в которой ведется не снарядами, а строками кода. Пока потребитель видит лишь ценник на хлеб, который стал выше, на другом конце страны взломанный GPS-трекер в комбайне парализует уборку урожая. Молоко не попадает на прилавок не потому, что коровы перестали доиться, а потому что программное обеспечение на молокозаводе зашифровано вымогателями. Рост цен оказывается не только экономическим показателем, но и диагнозом социального здоровья, напрямую зависящего от уязвимости цифровых систем. Корень этого явления лежит в глубокой и опасной трещине между миром программ и миром машин, в архаичной кибербезопасности операционных технологий. Здесь взломанный датчик температуры в силосной башне, вызывающий порчу тысяч тонн зерна, способен нанести более катастрофический ущерб, чем кража миллиона персональных данных. Эта угроза перестала быть техническим инцидентом для IT-отделов. Она превратилась в системный риск для продовольственной безопасности целых регионов, где цифровой агротерроризм становится стандартной тактикой в гибридных конфликтах, направленной не на армии, а на желудки граждан.
Цифровая уязвимость агросектора От умной фермы к точке отказа
Тихая революция последнего десятилетия превратила сельское хозяйство из области физического труда в высокотехнологичную индустрию данных. Поля опутаны сетью IoT-датчиков, измеряющих влажность почвы, содержание азота и температуру. Автономные тракторы, управляемые алгоритмами, движутся по идеальным траекториям. Дроны с мультиспектральными камерами сканируют посевы, выявляя болезни на ранней стадии. Эта трансформация обещала невиданную эффективность, но взамен создала гигантскую, плохо охраняемую поверхность для атаки. Каждое устройство, каждый сенсор — это потенциальная дверь в критическую систему.
Проблема в том, что эти «умные» системы часто построены на старых, незащищённых основаниях. Протоколы связи между полевым датчиком и контроллером были разработаны десятилетия назад, когда о кибератаках на трактор никто не думал. Их приоритетом была надежность передачи, а не шифрование. Веб-интерфейсы систем управления микроклиматом в промышленных теплицах могут быть доступны из интернета с паролем «admin123». Сети на многих предприятиях не сегментированы — бухгалтерский компьютер, с которого сотрудник просматривает почту, может находиться в той же локальной сети, что и программируемый логический контроллер, отвечающий за подачу воды или корма. Достаточно одной фишинговой ссылки, открытой бухгалтером, чтобы злоумышленник получил доступ к системам, от которых зависит жизнь.
Это не абстрактные уязвимости из учебников. Их эксплуатация приводит к немедленному и осязаемому физическому ущербу. Манипуляция данными с умных сенсоров на молочной ферме, искажающая информацию о температуре охлаждения или составе корма, может вызвать массовые заболевания скота. Вмешательство в логику работы систем капельного орошения, перенаправляющее воду или полностью отключающее ее, способно загубить всходы за считанные дни. Речь уже идет не о защите конфиденциальных данных, а о защите самой биологической основы производства, жизненного цикла растений и животных. Официальные и амбициозные планы по масштабной цифровизации отрасли, такие как цифровизация агропромышленного комплекса России, должны рассматривать кибербезопасность не как дополнение, а как краеугольный камень. Иначе каждый новый «умный» улей или датчик становится не инструментом роста, а миной замедленного действия.
Атаки на операционные технологии Когда код убивает урожай
Чтобы понять масштаб угрозы, необходимо осознать фундаментальную разницу между двумя мирами. Кибербезопасность классических IT-систем офиса — это защита данных. Их святая троица: конфиденциальность, целостность, доступность. В мире операционных технологий, которые управляют физическими процессами на ферме, заводе или элеваторе, иерархия ценностей иная. На первом месте стоит доступность и целостность процесса. Остановился конвейер на заводе по упаковке мяса или отключилась система вентиляции в овощехранилище — убытки исчисляются минутами. Конфиденциальность данных о настройках того же контроллера полива вторична.
В этом мире царит парадокс. Часто здесь работает критически важное, но морально устаревшее программное обеспечение. Его нельзя просто так обновить «по воздуху», как приложение в смартфоне. Потому что оно управляет оборудованием, которое должно работать 24/7, и любое изменение может привести к непредсказуемой остановке. Эта среда — идеальная мишень. Атака на такие системы приводит не к утечке паролей, а к остановке, поломке или саботажу физического процесса.
Реальные сценарии уже существуют. Представьте ransomware, который шифрует не файлы с отчетами, а алгоритмы управления системой активного вентилирования зерна на элеваторе. Без постоянного контроля температуры и влажности тысячи тонн зерна начинают гнить или прорастать через несколько дней. Целенаправленное искажение данных с датчиков влажности почвы может заставить систему полива работать вхолостую или, наоборот, затопить поле, вызвав засоление. Дистанционная остановка всей партии автономных тракторов в критический узкий период посевной или уборочной кампании обернётся катастрофой для урожая целого года. Мотивация атакующих варьируется от банального кибершантажа отдельных фермерских хозяйств до государственно.Sponsored операций по дестабилизации экономики соперника. Статистика подтверждает тревожный тренд: еженедельное число кибератак на агропромышленный комплекс демонстрирует устойчивый рост, превращаясь в постоянный фоновый шум угроз.
Разрыв звена Как кибератаки парализуют цепочки поставок
Сельское хозяйство — лишь первое звено в длинной и сложной цепи, которая заканчивается продуктом в тарелке. И кибервойна ведется на каждом ее участке. Атака на один цифровой элемент этой логистической экосистемы запускает эффект домино, последствия которого ощущает каждый покупатель.
Взлом системы контроля температуры в рефрижераторном контейнере, перевозящем мясо или рыбу, может остаться незамеченным. Злоумышленник может просто немного изменить заданные параметры, вызвав незаметную порчу товара. Тысячи тонн продуктов прибывают в пункт назначения уже испорченными, но на вид это будет неочевидно. Убытки исчисляются миллионами, а на полках образуется внезапный дефицит.
Манипуляция данными GPS в системах отслеживания грузовых перевозок способна отправить целый состав с зерном или фурами с молоком в неверном направлении, вызывая срывы критических сроков поставок на перерабатывающие заводы. Более масштабная атака на программное обеспечение крупного логистического хаба, например, портового терминала или центра распределения крупной розничной сети, способна парализовать движение продукции на региональном или даже национальном уровне.
Экономический и социальный удар при таком развитии событий мгновенный. Дефицит на полках магазинов рождает ажиотажный спрос, панику и волну спекуляций. Цены взлетают. Пустая секция с молочными продуктами в вашем районе может быть прямым следствием не забастовки водителей или пожара на заводе, а успешного взлома программного обеспечения для таможенного оформления или складского учёта. Продукция физически есть, но в цифровой системе распределения она стала «невидимой» или числится «заблокированной». Таким образом, кибератака создает искусственный, но от этого не менее болезненный, кризис прямо в сердце потребительского общества.
Агротерроризм Новая реальность гибридных войн
Терроризм XXI века эволюционил. Ему больше не обязательно закладывать бомбу на рынке или захватывать здание. Современные технологии позволяют нанести катастрофический ущерб, не пересекая границы и не оставляя физических следов. Агротерроризм, то есть целенаправленные кибератаки на системы производства и распределения пищи, становится высокоэффективным, дешевым и труднодоказуемым инструментом экономического и политического давления.
Его цель — подрыв стабильности изнутри. Можно вызвать социальный взрыв в крупном городе или недовольство в целом регионе, не произведя ни одного выстрела, а просто создав искусственный продовольственный кризис. Исторические прецеденты, когда голод использовался как оружие, уходят в прошлое. Новые методы тоньше и опаснее. Отдельные инциденты последних лет — масштабные атаки на мясоперерабатывающие компании или производителей удобрений — можно рассматривать как тестовые запуски, обкатку методик будущих широкомасштабных кампаний.
Государственные и наднациональные риски для продовольственной безопасности возрастают экспоненциально, когда главная угроза исходит не от стихийного бедствия вроде засухи или нашествия саранчи, а от целевого, изощренного вредносного кода. Такой код может быть внедрен в систему управления крупного агрохолдинга на этапе разработки оборудования, может годами «спать» в прошивках датчиков, активируясь по сигналу или в заданное время. Война за ресурсы всё чаще ведется не на месторождениях, а на серверах, контролирующих полив полей и работу комбайнов.
Оборона урожая Стратегии защиты от поля до прилавка
Защита от этой новой формы угрозы требует конвергенции, слияния ранее далеких друг от друга дисциплин. Недостаточно нанять IT-специалиста, который разбирается в сетях. Нужны стратегии, учитывающие специфику физических процессов.
Фундаментальный и первый шаг — жесткая, бескомпромисная сегментация сетей. Сеть, в которой работают операционные технологии (датчики, контроллеры, станции управления), должна быть физически или логически отделена от корпоративной IT-сети, где сидят бухгалтеры и менеджеры. Никаких исключений. Следующий уровень — внедрение принципов Zero-Trust («Никому не верь») даже для промышленных систем. Каждое устройство, каждый запрос на подключение должен аутентифицироваться и авторизовываться, независимо от того, находится ли оно внутри периметра фермы или нет. Регулярные аудиты безопасности устаревшего, но жизненно важного оборудования становятся такой же необходимостью, как технический осмотр трактора.
На переднем крае обороны появляются новые технологические союзники. Искусственный интеллект обучается распознавать не только вирусы, но и аномальное поведение датчиков — например, если датчик влажности на поле вдруг начинает передавать данные, характерные для тропического леса, это сигнал для вмешательства. Блокчейн-технологии могут использоваться для создания неизменяемого и прозрачного журнала всех событий в цепочке поставок — от сбора урожая до поступления в магазин, что позволяет мгновенно выявлять подмену или порчу. Цифровые двойники — виртуальные копии реальных ферм или систем хранения — позволяют моделировать атаки и отрабатывать ответные меры без риска для реального производства.
Однако все технологии бессильны без кадров. Ключевым звеном обороны становится подготовка принципиально нового типа специалистов — «киберфермеров». Это люди, которые глубоко понимают агрономию, зоотехнию, логистику и при этом разбираются в архитектуре промышленных сетей и принципах кибербезопасности операционных технологий. Их задача — стать переводчиками между миром биологии и миром байтов, видящими уязвимости там, где обычный агроном видит только технологическую карту, а обычный программист — только поток данных.
Будущее еды в эпоху киберконфликтов
Продовольственная безопасность окончательно и бесповоротно стала неотъемлемым элементом национальной киберобороны. Государства, которые не включат этот компонент в свою стратегическую доктрину, окажутся уязвимыми на самом базовом уровне.
Угрозы будут эволюционировать. Мы можем столкнуться с автономными хакерскими ботами, нацеленными не на компании, а на конкретные культуры — например, алгоритмами, ищущими уязвимости в системах управления для конкретного сорта пшеницы. Биологические и геномные данные скота или элитных семян могут стать объектом шантажа — похищение и угроза уничтожения цифрового двойника или данных о селекции. Это неизбежно начнет формировать спрос на новые, более устойчивые архитектуры пищевых экосистем. Локальные, менее централизованные и более разнообразные системы, такие как городские вертикальные фермы с закрытым циклом, могут оказаться более устойчивыми к цифровым атакам просто в силу своей меньшей связанности и масштаба. Возможно возникновение специализированных сил быстрого реагирования, «кибер-МЧС» для агросектора, которые будут выезжать на объекты для нейтрализации инцидентов.
Центральными в диалоге между фермерами, технологическими компаниями и регуляторами станут этические и практические вопросы баланса. Где та грань, за которой эффективность от тотальной автоматизации и подключения к облаку перевешивается рисками цифрового коллапса? Нужно ли возвращаться к определенной степени «аналоговой» избыточности в критических процессах?
Еда будущего — это цифро-физический гибрид. Её количество, качество и цена будут зависеть от надежности алгоритма и устойчивости протокола связи в той же мере, что и от плодородия почвы, количества солнечных дней и мастерства агронома. Агросектор станет первой масштабной испытательной площадкой для автономных систем киберзащиты на основе искусственного интеллекта. Эти системы будут не просто обнаруживать угрозы, а прогнозировать и предотвращать их физические последствия, действуя как превентивный иммунитет для всей продовольственной цепи. И тихий конфликт между агрессивным ИИ хакеров и защитным ИИ ферм в конечном итоге определит, кто в действительности контролирует самый базовый и жизненно важный ресурс человечества — нашу еду.